








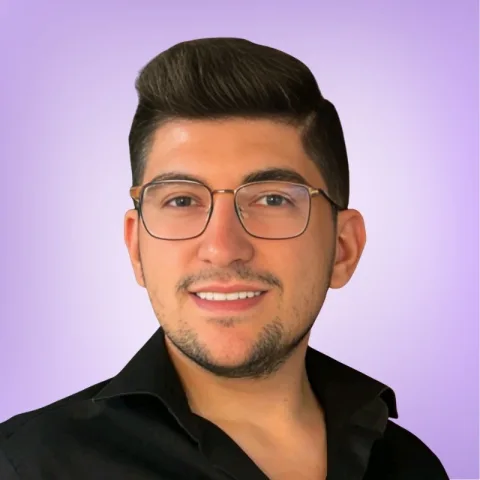
Fatih Yaşar Chi è lui?
Fatih Yaşar è un esperto di sicurezza informatica con sede a Istanbul. Fornisce soluzioni focalizzate su audit di sicurezza, test di penetrazione e analisi dei rischi nelle infrastrutture aziendali; costruisce sistemi di sicurezza scalabili nei settori della sicurezza della rete, della sicurezza delle applicazioni e della protezione dei dati. Il suo obiettivo è proteggere le risorse digitali delle aziende con formazione sulla consapevolezza della sicurezza, risposta agli incidenti e approccio al miglioramento continuo.
> Inizializzazione dei protocolli di sicurezza...
> Scansione dei nodi di rete [192.168.1.X]
> Rilevamento delle minacce: 0 minacce trovate
>Firewall: ATTIVO
> Regole in entrata: 34 caricate | Predefinito: NEGA
> Regole in uscita: 12 caricate | Politica: RISERVATA
> IDS/IPS: ABILITATO | Modalità di rilascio: attiva
> Crittografia: AES-256 abilitata
> Politica TLS: applicata (TLS 1.2+)
> Rotazione chiave: programmata (ogni 24 ore)
Progetto completato
Cliente felice
Anni di esperienza
Rilevamento delle vulnerabilità
Ransomware e sicurezza aziendale
Gli attacchi ransomware non sono solo una minaccia che crittografa i file; Si tratta di un modello di crisi a più livelli che mira contemporaneamente alla continuità aziendale, alla resilienza finanziaria e alla reputazione aziendale. Le moderne operazioni di ransomware trascendono gli approcci antivirus classici combinando fasi di accesso iniziale, movimento laterale, esfiltrazione di dati e ricatto. Per questo motivo, le istituzioni; Il rilevamento precoce, la gestione dei privilegi, la verifica del backup e i piani di risposta agli incidenti dovrebbero essere progettati insieme. Una strategia efficace restringe la superficie di attacco, riduce i tempi di inattività e protegge in modo sostenibile l'integrità dei dati mantenendo la conformità normativa. Soprattutto per le PMI e le infrastrutture critiche, un’architettura di sicurezza proattiva previene tempestivamente costosi cicli di riscatto.
Cos'è il ransomware? Il ransomware è una classe avanzata di attacchi informatici che rendono inaccessibili i dati sul sistema bersaglio utilizzando metodi crittografici e richiedono il pagamento in cambio di una chiave di decrittazione, nella maggior parte dei casi minacciando contemporaneamente di esfiltrare i dati; A livello accademico, questo modello lo è gizlilik, integrità ve accessibilità È definito come un meccanismo di ricatto ibrido che viola contemporaneamente i principi dell'
Approccio di protezione efficace; fiducia zero, autenticazione a più fattori (MFA) ve minimizzazione dei privilegi applica i suoi principi insieme. Le policy di segmentazione che impediscono all'aggressore di proseguire dall'accesso iniziale al controllo del dominio limitano gravemente la mobilità laterale del ransomware.
Per la resilienza operativa backup immutabile, piano di risposta agli incidenti ve correlazione logaritmica è il trio critico. I regolari test di fallback del backup garantiscono la verifica degli obiettivi RTO/RPO al momento dell'attacco effettivo; L’analisi centrale del registro, d’altro canto, riduce la diffusione dell’area di impatto individuando tempestivamente l’anomalia.
Successo sostenibile su scala aziendale, gestione delle vulnerabilità, formazione sulla sensibilizzazione alla sicurezza ve controllo di conformità dipende dall'esecuzione ciclica dei processi. Questo quadro non solo accelera il recupero post-attacco; Allo stesso tempo, tutela la reputazione del marchio e la fiducia dei clienti rafforzando il rispetto della KVKK e delle normative di settore.
Cos'è la risposta agli incidenti? Processo di risposta agli attacchi informatici
L’Incident Response è il processo di risposta tecnica, operativa e legale implementato da un’istituzione dopo aver rilevato un attacco informatico. L’obiettivo non è solo fermare l’attacco; L’obiettivo è determinare l’entità del danno, prevenirne la diffusione, ripristinare in sicurezza il sistema ed evitare che la stessa vulnerabilità si ripeta. I moderni attacchi informatici, in particolare i casi di ransomware, richiedono una risposta rapida e pianificata.
Un attacco informatico solitamente si presenta con i seguenti sintomi: traffico di rete sospetto, privilegi utente imprevisti, crittografia dei file, rallentamento del sistema o attività anomala nei record di registro. Il primo errore da fare a questo punto è farsi prendere dal panico o spegnere inconsciamente il sistema. Il corretto processo di Incident Response procede in modo controllato.
Come funziona il processo di risposta agli attacchi informatici?
Rilevamento e isolamento: Il sistema interessato viene separato dalla rete, impedendone la diffusione.
Analisi e revisione dei registri: Vengono determinati la fonte, il punto di ingresso e il dominio dell'attacco.
Rimozione dei parassiti: Malware o backdoor vengono rimossi dal sistema.
Guarigione e rafforzamento della sicurezza: Le vulnerabilità vengono chiuse e le politiche di sicurezza vengono aggiornate.
Reporting e Piano Preventivo: Viene preparata una relazione tecnica del processo e creata una road map per evitare che si ripeta.
Processo del servizio di risposta agli incidenti di Fatih Yaşar
In qualità di esperto di sicurezza informatica, Fatih Yaşar esegue il processo di risposta agli incidenti con la metodologia di "pre-valutazione, pianificazione, implementazione, test e reporting".
Nella prima fase viene analizzata l’infrastruttura esistente e viene chiarita la portata dell’attacco. Successivamente viene effettuata una valutazione del rischio e viene creato un piano di intervento tecnico. La rimozione del malware, il controllo delle autorizzazioni e l'eliminazione delle vulnerabilità della sicurezza vengono implementati passo dopo passo. Alla fine del processo, il sistema viene testato in modo controllato e tutte le operazioni vengono presentate in una chiara relazione tecnica.
La differenza fondamentale con questo approccio è che non si tratta solo di ripulire l'attacco; è stabilire un’architettura di sicurezza sostenibile che impedisca che la stessa vulnerabilità si ripeta.
Se la tua organizzazione è colpita da ransomware, violazione di dati o attività di sistema sospette, un processo di risposta agli incidenti rapido e pianificato è fondamentale. Un intervento corretto riduce al minimo la perdita di dati e i danni finanziari.
Aree di competenza
Meccanismi di difesa studiati appositamente per il tuo business contro le minacce più attuali nel mondo della cyber security.
Fatih Yaşar
Esperto di sicurezza informatica
Recupero ransomware
Implementiamo analisi rapide, isolamento e piani di rientro sicuri in sistemi crittografati.
Decifrazione
Nelle varianti appropriate, valutiamo la possibilità di decrittografia e ripristino dell'accesso ai dati.
Recupero dati
Eseguiamo il processo di recupero di file critici cancellati o inaccessibili utilizzando metodi forensi.
Sicurezza nel cloud
Stabiliamo controlli nella tua architettura cloud che riducono gli errori di identità, accesso e configurazione.
Sicurezza della rete
Restringiamo la superficie di attacco con la segmentazione della rete, il monitoraggio e il rafforzamento delle regole.
Sicurezza delle applicazioni
Forniamo rilevamento e correzione delle vulnerabilità e supporto sicuro per lo sviluppo a livello Web e API.
Sicurezza dei dati
Fornisce protezione per i dati sensibili con criteri di classificazione, crittografia e accesso.
Sicurezza del firewall
Preveniamo efficacemente l'accesso non autorizzato ottimizzando i set di regole del firewall.
Reinstallazione del sistema
Eseguiamo un'installazione pulita, una configurazione sicura e una messa in servizio controllata dopo l'evento.
Consulenza strategica
Pianifichiamo la definizione delle priorità del rischio e la trasformazione sostenibile della sicurezza con una road map specifica per l’istituto.
Frequentemente
chiesto
Domande
Puoi trovare le risposte alle tue domande qui. Hai un'altra domanda?
Contattami arrow_forward
01
Cos'è il ransomware?
expand_more
02
Cos'è LockBit ransomware?
expand_more
03
Cos'è il ransomware?
expand_more
04
Come funzionano i virus ransomware?
expand_more
05
Cos'è Stop Ransomware?
expand_more
06
Il ransomware è un virus?
expand_more
07
Come rimuovere il ransomware?
expand_more
08
Come posso sbarazzarmi del ransomware?
expand_more
09
Quali sistemi prende di mira il ransomware?
expand_more
10
Chi è un esperto di sicurezza informatica?
expand_more
Richiedi subito un preventivo sulla sicurezza informatica
Progettiamo insieme l'approccio di sicurezza più appropriato per la tua organizzazione; Proteggiamo le tue risorse digitali in modo sostenibile gestendo le fasi di analisi, intervento, miglioramento e reporting in un unico flusso.