








Fatih Yaşar ¿Quién es él?
Fatih Yaşar es un experto en ciberseguridad con sede en Estambul. Ofrece soluciones enfocadas en auditoría de seguridad, pruebas de penetración y análisis de riesgos en infraestructuras corporativas; construye sistemas de seguridad escalables en las áreas de seguridad de redes, seguridad de aplicaciones y protección de datos. Su objetivo es proteger los activos digitales de las empresas con capacitación en concientización sobre seguridad, respuesta a incidentes y un enfoque de mejora continua.
> Inicializando protocolos de seguridad...
> Escaneo de nodos de red [192.168.1.X]
> Detección de amenazas: 0 amenazas encontradas
> Cortafuegos: ACTIVO
> Reglas de entrada: 34 cargadas | Valor predeterminado: NEGAR
> Reglas de salida: 12 cargadas | Política: RESTRINGIDO
> IDS/IPS: HABILITADO | Modo de caída: ENCENDIDO
> Cifrado: AES-256 habilitado
> Política TLS: Aplicada (TLS 1.2+)
> Rotación de claves: programada (cada 24 h)
Proyecto completado
Cliente feliz
Años de experiencia
Detección de vulnerabilidades
Ransomware y seguridad corporativa
Los ataques de ransomware no son sólo una amenaza que cifra archivos; Es un modelo de crisis de múltiples niveles que apunta simultáneamente a la continuidad del negocio, la resiliencia financiera y la reputación corporativa. Las operaciones modernas de ransomware trascienden los enfoques antivirus clásicos al combinar fases de acceso inicial, movimiento lateral, filtración de datos y chantaje. Por ello, las instituciones; Los planes de detección temprana, gestión de privilegios, verificación de copias de seguridad y respuesta a incidentes deben diseñarse juntos. Una estrategia eficaz reduce la superficie de ataque, reduce el tiempo de inactividad y protege de forma sostenible la integridad de los datos manteniendo el cumplimiento normativo. Especialmente para las pymes y las infraestructuras críticas, la arquitectura de seguridad proactiva evita costosos ciclos de rescate en forma temprana.
¿Qué es el ransomware? El ransomware es una clase avanzada de ataques cibernéticos que hacen que los datos del sistema objetivo sean inaccesibles utilizando métodos criptográficos y exigen un pago a cambio de una clave de descifrado, en la mayoría de los casos amenazando simultáneamente con exfiltrar datos; Académicamente, este modelo es gizlilik, integridad ve accesibilidad Se define como un mecanismo híbrido de chantaje que viola simultáneamente los principios de
Enfoque de protección eficaz; confianza cero, autenticación multifactor (MFA) ve minimización de privilegios opera sus principios juntos. Las políticas de segmentación que impiden que el atacante escale desde el acceso inicial al control del dominio limitan gravemente la movilidad lateral del ransomware.
Para la resiliencia operativa copia de seguridad inmutable, plan de respuesta a incidentes ve correlación logarítmica es el trío crítico. Las pruebas periódicas de respaldo garantizan la verificación de los objetivos RTO/RPO en el momento del ataque real; El análisis de registros central, por otro lado, reduce la extensión del área de impacto al detectar la anomalía tempranamente.
Éxito sostenible a escala corporativa, gestión de vulnerabilidad, capacitación en concientización sobre seguridad ve control de cumplimiento Depende de la ejecución cíclica de los procesos. Este marco no sólo acelera la recuperación posterior al ataque; Al mismo tiempo, protege la reputación de la marca y la confianza de los clientes fortaleciendo el cumplimiento de la KVKK y las regulaciones del sector.
¿Qué es la respuesta a incidentes? Proceso de respuesta a ataques cibernéticos
La Respuesta a Incidentes es el proceso de respuesta técnica, operativa y legal que implementa una institución luego de detectar un ciberataque. El objetivo no es sólo detener el ataque; El objetivo es determinar el alcance del daño, prevenir la propagación, restaurar de forma segura el sistema y evitar que vuelva a ocurrir la misma vulnerabilidad. Los ciberataques modernos, especialmente los casos de ransomware, requieren una respuesta rápida y planificada.
Un ciberataque suele presentar los siguientes síntomas: tráfico de red sospechoso, privilegios de usuario inesperados, cifrado de archivos, ralentización del sistema o actividad anormal en los registros. El primer error a cometer en este punto es entrar en pánico o apagar el sistema inconscientemente. El proceso correcto de respuesta a incidentes se desarrolla de forma controlada.
¿Cómo funciona el proceso de respuesta a un ciberataque?
Detección y aislamiento: El sistema afectado está separado de la red, evitando la propagación.
Análisis y revisión de registros: Se determina el origen, el punto de entrada y el dominio del ataque.
Eliminación de plagas: El malware o las puertas traseras se eliminan del sistema.
Curación y endurecimiento de la seguridad: Se cierran las vulnerabilidades y se actualizan las políticas de seguridad.
Informes y Plan Preventivo: Se elabora un informe técnico del proceso y se crea una hoja de ruta para evitar que vuelva a suceder.
Proceso del servicio de respuesta a incidentes de Fatih Yaşar
Como experto en ciberseguridad, Fatih Yaşar lleva a cabo el proceso de Respuesta a Incidentes con la metodología de "evaluación previa, planificación, implementación, prueba y presentación de informes".
En la primera etapa se analiza la infraestructura existente y se aclara el alcance del ataque. Luego, se realiza una evaluación de riesgos y se crea un plan técnico de intervención. La eliminación de malware, el control de autorizaciones y el cierre de vulnerabilidades de seguridad se implementan paso a paso. Al final del proceso, el sistema se prueba de forma controlada y todas las operaciones se presentan en un informe técnico claro.
La diferencia clave con este enfoque es que no se trata sólo de limpiar el ataque; es establecer una arquitectura de seguridad sostenible que evite que vuelva a ocurrir la misma vulnerabilidad.
Si su organización está experimentando ransomware, filtración de datos o actividad sospechosa en el sistema, un proceso de respuesta a incidentes rápido y planificado es fundamental. Una intervención correcta minimiza la pérdida de datos y el daño financiero.
Áreas de especialización
Mecanismos de defensa diseñados específicamente para tu negocio frente a las amenazas más actuales del mundo de la ciberseguridad.
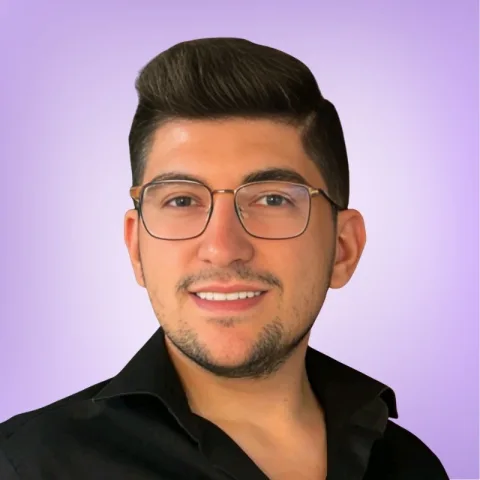
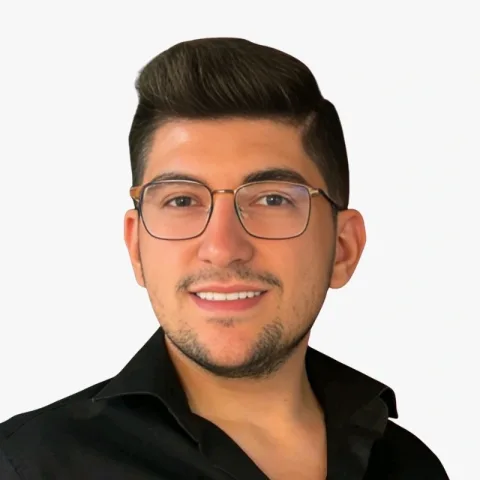
Fatih Yaşar
Experto en seguridad cibernética
Recuperación de ransomware
Implementamos planes de análisis rápido, aislamiento y retorno seguro en sistemas cifrados.
Descifrado
En variantes apropiadas, evaluamos la posibilidad de descifrar y restaurar el acceso a los datos.
Recuperación de datos
Realizamos el proceso de recuperación de archivos críticos eliminados o inaccesibles mediante métodos forenses.
Seguridad en la nube
Establecemos controles en tu arquitectura de nube que reducen los errores de identidad, acceso y configuración.
Seguridad de la red
Reducimos la superficie de ataque con segmentación de red, monitoreo y endurecimiento de reglas.
Seguridad de aplicaciones
Proporcionamos detección de vulnerabilidades, reparación y soporte de desarrollo seguro en la capa web y API.
Seguridad de datos
Proporciona protección a datos sensibles con políticas de clasificación, cifrado y acceso.
Seguridad del cortafuegos
Prevenimos eficazmente el acceso no autorizado optimizando los conjuntos de reglas de firewall.
Reinstalación del sistema
Realizamos una instalación limpia, configuración segura y puesta en marcha controlada después del evento.
Consultoría Estratégica
Planificamos la priorización de riesgos y la transformación sostenible de la seguridad con una hoja de ruta específica de la institución.
Frecuentemente
preguntó
Preguntas
Puede encontrar respuestas a sus preguntas aquí. ¿Tiene otra pregunta?
Contáctame arrow_forward
01
¿Qué es el ransomware?
expand_more
02
¿Qué es LockBit Ransomware?
expand_more
03
¿Qué es el ransomware?
expand_more
04
¿Cómo funcionan los virus ransomware?
expand_more
05
¿Qué es detener el ransomware?
expand_more
06
¿Es el ransomware un virus?
expand_more
07
¿Cómo eliminar el ransomware?
expand_more
08
¿Cómo me deshago del ransomware?
expand_more
09
¿A qué sistemas se dirige el ransomware?
expand_more
10
¿Quién es un experto en seguridad cibernética?
expand_more
Obtenga una cotización de seguridad cibernética ahora
Planifiquemos juntos el enfoque de seguridad más adecuado para su organización; Permítanos proteger sus activos digitales de manera sostenible gestionando los pasos de análisis, intervención, mejora y generación de informes en un solo flujo.