








Fatih Yasar Qui est-il ?
Fatih Yasar est un expert en cybersécurité basé à Istanbul. Il propose des solutions axées sur l'audit de sécurité, les tests d'intrusion et l'analyse des risques dans les infrastructures d'entreprise ; il construit des systèmes de sécurité évolutifs dans les domaines de la sécurité des réseaux, de la sécurité des applications et de la protection des données. Il vise à protéger les actifs numériques des entreprises avec une formation de sensibilisation à la sécurité, une réponse aux incidents et une approche d'amélioration continue.
> Initialisation des protocoles de sécurité...
> Analyse des nœuds du réseau [192.168.1.X]
> Détection des menaces : 0 menace trouvée
> Pare-feu : ACTIF
> Règles entrantes : 34 chargées | Par défaut : REFUSER
> Règles sortantes : 12 chargées | Politique : RESTREINT
> IDS/IPS : ACTIVÉ | Mode de dépôt : activé
> Cryptage : AES-256 activé
> Politique TLS : appliquée (TLS 1.2+)
> Rotation des clés : programmée (toutes les 24 h)
Projet terminé
Client satisfait
Années d'expérience
Détection de vulnérabilité
Ransomware et sécurité d'entreprise
Les attaques de ransomware ne sont pas seulement une menace qui crypte des fichiers ; Il s’agit d’un modèle de crise à plusieurs niveaux qui cible simultanément la continuité des activités, la résilience financière et la réputation de l’entreprise. Les opérations modernes de ransomware transcendent les approches antivirus classiques en combinant les phases d’accès initial, de mouvement latéral, d’exfiltration de données et de chantage. Pour cette raison, les institutions ; Les plans de détection précoce, de gestion des privilèges, de vérification des sauvegardes et de réponse aux incidents doivent être conçus ensemble. Une stratégie efficace réduit la surface d’attaque, réduit les temps d’arrêt et sécurise durablement l’intégrité des données tout en maintenant la conformité réglementaire. En particulier pour les PME et les infrastructures critiques, une architecture de sécurité proactive évite des cycles de rançon coûteux plus tôt.
Qu’est-ce qu’un Ransomware ? Les ransomwares sont une classe avancée de cyberattaques qui rendent les données du système cible inaccessibles à l'aide de méthodes cryptographiques et exigent un paiement en échange d'une clé de déchiffrement, menaçant dans la plupart des cas simultanément d'exfiltrer les données ; Sur le plan académique, ce modèle est gizlilik, intégrité ve accessibilité Il est défini comme un mécanisme de chantage hybride qui viole simultanément les principes de
Approche de protection efficace ; confiance zéro, authentification multifacteur (MFA) ve minimisation des privilèges exploite ensemble ses principes. Les politiques de segmentation qui empêchent l'attaquant de passer de l'accès initial au contrôle de domaine limitent considérablement la mobilité latérale des ransomwares.
Pour la résilience opérationnelle sauvegarde immuable, plan de réponse aux incidents ve corrélation de journal est le trio critique. Des tests de secours réguliers garantissent la vérification des cibles RTO/RPO au moment de l’attaque réelle ; L’analyse centrale des logs, en revanche, réduit la propagation de la zone d’impact en détectant l’anomalie à un stade précoce.
Succès durable à l'échelle de l'entreprise, gestion des vulnérabilités, formation de sensibilisation à la sécurité ve contrôle de conformité dépend de l’exécution cyclique des processus. Ce cadre accélère non seulement la reprise après une attaque ; Dans le même temps, il protège la réputation de la marque et la confiance des clients en renforçant le respect du KVKK et des réglementations du secteur.
Qu’est-ce que la réponse aux incidents ? Processus de réponse aux cyberattaques
La Réponse aux Incidents est le processus de réponse technique, opérationnelle et juridique mis en œuvre par une institution après la détection d'une cyberattaque. L’objectif n’est pas seulement d’arrêter l’attaque ; L’objectif est de déterminer l’étendue des dégâts, d’empêcher leur propagation, de restaurer le système en toute sécurité et d’éviter que la même vulnérabilité ne se reproduise. Les cyberattaques modernes, en particulier les cas de ransomware, nécessitent une réponse rapide et planifiée.
Une cyberattaque présente généralement les symptômes suivants : trafic réseau suspect, privilèges utilisateur inattendus, cryptage de fichiers, ralentissement du système ou activité anormale dans les enregistrements de journaux. La première erreur à commettre à ce stade est de paniquer ou d’arrêter le système inconsciemment. Le processus correct de réponse aux incidents se déroule de manière contrôlée.
Comment fonctionne le processus de réponse aux cyberattaques ?
Détection et isolement : Le système affecté est séparé du réseau, empêchant ainsi la propagation.
Analyse et examen des journaux : La source, le point d'entrée et le domaine de l'attaque sont déterminés.
Élimination des parasites : Les logiciels malveillants ou les portes dérobées sont supprimés du système.
Guérison et renforcement de la sécurité : Les vulnérabilités sont corrigées et les politiques de sécurité sont mises à jour.
Plan de reporting et de prévention : Un rapport technique du processus est préparé et une feuille de route est créée pour éviter que cela ne se reproduise.
Processus du service de réponse aux incidents de Fatih Yaşar
En tant qu'expert en cybersécurité, Fatih Yaşar met en œuvre le processus de réponse aux incidents avec la méthodologie de « pré-évaluation, planification, mise en œuvre, tests et reporting ».
Dans un premier temps, l'infrastructure existante est analysée et la portée de l'attaque est clarifiée. Ensuite, une évaluation des risques est réalisée et un plan d'intervention technique est créé. La suppression des logiciels malveillants, le contrôle des autorisations et la fermeture des failles de sécurité sont mis en œuvre étape par étape. À la fin du processus, le système est testé de manière contrôlée et toutes les opérations sont présentées dans un rapport technique clair.
La principale différence avec cette approche est qu’il ne s’agit pas seulement de nettoyer l’attaque ; est d’établir une architecture de sécurité durable qui empêche que la même vulnérabilité ne se reproduise.
Si votre organisation est confrontée à un ransomware, à une violation de données ou à une activité système suspecte, un processus de réponse aux incidents rapide et planifié est essentiel. Une intervention correcte minimise la perte de données et les dommages financiers.
Domaines d'expertise
Des mécanismes de défense spécialement conçus pour votre entreprise contre les menaces les plus actuelles dans le monde de la cybersécurité.
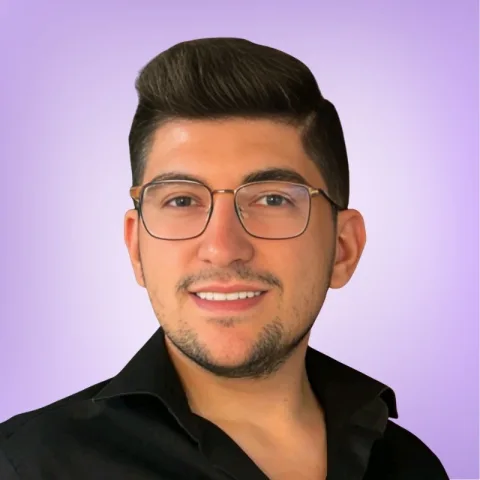
Fatih Yasar
Expert en cybersécurité
Récupération de rançongiciel
Nous mettons en œuvre des plans d’analyse rapide, d’isolement et de retour sécurisé dans des systèmes cryptés.
Décryptage
Dans les variantes appropriées, nous évaluons la possibilité de décryptage et de restauration de l'accès aux données.
Récupération de données
Nous effectuons le processus de récupération de fichiers critiques supprimés ou inaccessibles à l'aide de méthodes médico-légales.
Sécurité du cloud
Nous établissons des contrôles dans votre architecture cloud qui réduisent les erreurs d'identité, d'accès et de configuration.
Sécurité du réseau
Nous réduisons la surface d'attaque grâce à la segmentation du réseau, à la surveillance et au renforcement des règles.
Sécurité des applications
Nous fournissons une assistance en matière de détection, de correction et de développement sécurisé des vulnérabilités au niveau Web et API.
Sécurité des données
Fournit une protection des données sensibles avec des politiques de classification, de cryptage et d’accès.
Sécurité du pare-feu
Nous empêchons efficacement les accès non autorisés en optimisant les ensembles de règles de pare-feu.
Réinstallation du système
Nous effectuons une installation propre, une configuration sécurisée et une mise en service contrôlée après l’événement.
Conseil stratégique
Nous planifions la priorisation des risques et la transformation durable de la sécurité avec une feuille de route spécifique à l'institution.
Fréquemment
demandé
Questions
Vous pouvez trouver des réponses à vos questions ici. Vous avez une autre question ?
Contactez-moi arrow_forward
01
Qu’est-ce qu’un Ransomware ?
expand_more
02
Qu’est-ce que le ransomware LockBit ?
expand_more
03
Qu’est-ce qu’un Ransomware ?
expand_more
04
Comment fonctionnent les virus Ransomware ?
expand_more
05
Qu’est-ce que Stop Ransomware ?
expand_more
06
Le ransomware est-il un virus ?
expand_more
07
Comment supprimer les ransomwares ?
expand_more
08
Comment puis-je me débarrasser des ransomwares ?
expand_more
09
Quels systèmes les ransomwares ciblent-ils ?
expand_more
10
Qui est un expert en cybersécurité ?
expand_more
Obtenez un devis de cybersécurité maintenant
Planifions ensemble l'approche de sécurité la plus appropriée pour votre organisation ; Laissez-nous protéger durablement vos actifs numériques en gérant les étapes d’analyse, d’intervention, d’amélioration et de reporting en un seul flux.