








Fatih Yaşar O kimdir?
Fatih Yaşar İstanbullu kibertəhlükəsizlik üzrə mütəxəssisdir. O, təhlükəsizlik auditi, nüfuz testi və korporativ infrastrukturlarda risk təhlilinə yönəlmiş həllər təqdim edir; o, şəbəkə təhlükəsizliyi, tətbiqlərin təhlükəsizliyi və məlumatların mühafizəsi sahələrində genişlənə bilən təhlükəsizlik sistemləri qurur. O, təhlükəsizlik şüurluluğu təlimi, insidentlərə reaksiya və davamlı təkmilləşdirmə yanaşması ilə müəssisələrin rəqəmsal aktivlərini qorumağı hədəfləyir.
> Təhlükəsizlik protokolları işə salınır...
> Şəbəkə qovşaqlarının skan edilməsi [192.168.1.X]
> Təhlükənin aşkarlanması: 0 təhlükə tapıldı
> Firewall: AKTİV
> Gələn Qaydalar: 34 Yükləndi | Defolt: İNDİR
> Gedən Qaydalar: 12 Yükləndi | Siyasət: MƏHDUDDUR
> IDS/IPS: AKTİV | Düşmə rejimi: ON
> Şifrələmə: AES-256 Aktivdir
> TLS Siyasəti: Təcrübəli (TLS 1.2+)
> Açarın fırlanması: Planlaşdırılmış (hər 24 saatdan bir)
Tamamlanmış Layihə
Xoşbəxt Müştəri
İllərin Təcrübəsi
Zəifliyin aşkarlanması
Ransomware və Korporativ Təhlükəsizlik
Ransomware hücumları sadəcə faylları şifrələyən təhlükə deyil; Bu, biznesin davamlılığını, maliyyə dayanıqlığını və korporativ reputasiyanı eyni vaxtda hədəfləyən çox səviyyəli böhran modelidir. Müasir ransomware əməliyyatları ilkin giriş, yan hərəkət, məlumatların çıxarılması və şantaj mərhələlərini birləşdirərək klassik antivirus yanaşmalarını üstələyir. Bu səbəblə təşkilatlar; Erkən aşkarlama, imtiyazların idarə edilməsi, ehtiyat nüsxələrin yoxlanılması və insidentlərə cavab planları birlikdə hazırlanmalıdır. Effektiv strategiya hücum səthini daraldır, dayanma müddətini azaldır və tənzimləyicilərə uyğunluğu qoruyarkən məlumatların bütövlüyünü davamlı şəkildə təmin edir. Xüsusilə KOM-lar və kritik infrastrukturlar üçün proaktiv təhlükəsizlik arxitekturası bahalı fidyə dövriyyələrinin erkən qarşısını alır.
Ransomware nədir? Ransomware, kriptoqrafik metodlardan istifadə etməklə hədəf sistemdəki məlumatları əlçatmaz edən və əksər hallarda eyni vaxtda məlumatların sızması ilə hədələyən, şifrə açma açarı müqabilində ödəniş tələb edən kiberhücumların qabaqcıl sinfidir; Akademik olaraq bu modeldir gizlilik, bütövlük ve əlçatanlıq Prinsiplərini eyni zamanda pozan hibrid şantaj mexanizmi olaraq təyin olunur
Effektiv mühafizə yanaşması; sıfır etibar, çox faktorlu autentifikasiya (MFA) ve imtiyazların minimuma endirilməsi prinsiplərini birlikdə həyata keçirir. Təcavüzkarın ilkin girişdən domen nəzarətinə keçməsinin qarşısını alan seqmentləşdirmə siyasətləri ransomware-nin yan hərəkətliliyini ciddi şəkildə məhdudlaşdırır.
Əməliyyat davamlılığı üçün dəyişməz ehtiyat nüsxəsi, hadisəyə cavab planı ve log korrelyasiyası kritik triodur. Müntəzəm ehtiyat ehtiyat testi faktiki hücum zamanı RTO/RPO hədəflərinin yoxlanılmasını təmin edir; Mərkəzi log analizi isə anomaliyanı erkən tutaraq təsir sahəsinin yayılmasını azaldır.
Korporativ miqyasda davamlı uğur, zəifliyin idarə edilməsi, təhlükəsizlik maarifləndirmə təlimi ve uyğunluq yoxlanışı proseslərin tsiklik icrasından asılıdır. Bu çərçivə təkcə hücumdan sonrakı bərpanı sürətləndirmir; Eyni zamanda, KVKK və sektor qaydalarına uyğunluğu gücləndirərək marka reputasiyasını və müştəri etibarını qoruyur.
Insident Cavab nədir? Kiber Hücumlara Cavab Prosesi
İnsidentlərə Müdaxilə kiberhücumun aşkarlanmasından sonra qurum tərəfindən həyata keçirilən texniki, əməliyyat və hüquqi cavab prosesidir. Məqsəd təkcə hücumu dayandırmaq deyil; Məqsəd zərərin dərəcəsini müəyyən etmək, yayılmasının qarşısını almaq, sistemi təhlükəsiz şəkildə bərpa etmək və eyni zəifliyin yenidən baş verməsinin qarşısını almaqdır. Müasir kiberhücumlar, xüsusən də ransomware halları sürətli və planlı cavab tələb edir.
Kiberhücum adətən aşağıdakı simptomlarla özünü göstərir: şübhəli şəbəkə trafiki, gözlənilməz istifadəçi imtiyazları, fayl şifrələməsi, sistemin yavaşlaması və ya jurnal qeydlərində anormal fəaliyyət. Bu nöqtədə ediləcək ilk səhv panikaya düşmək və ya şüursuz bir şəkildə sistemi bağlamaqdır. Düzgün Insident Cavab prosesi nəzarətli şəkildə davam edir.
Kiberhücuma cavab prosesi necə işləyir?
Aşkarlama və İzolyasiya: Təsirə məruz qalan sistem şəbəkədən ayrılaraq yayılmasının qarşısını alır.
Təhlil və Günlük Baxışı: Hücumun mənbəyi, giriş nöqtəsi və domeni müəyyən edilir.
Zərərvericilərin aradan qaldırılması: Zərərli proqram və ya arxa qapı sistemdən silinir.
Sağalma və Təhlükəsizlik Sərtləşməsi: Zəifliklər bağlanır və təhlükəsizlik siyasətləri yenilənir.
Hesabat və Profilaktika Planı: Prosesin texniki hesabatı hazırlanır və bir daha təkrarlanmaması üçün yol xəritəsi yaradılır.
Fatih Yaşarın Hadisəyə Müdaxilə Xidməti Prosesi
Fatih Yaşar kibertəhlükəsizlik mütəxəssisi olaraq İnsidentlərə Müdaxilə prosesini “əvvəlcədən qiymətləndirmə, planlaşdırma, həyata keçirmə, sınaqdan keçirmə və hesabat vermə” metodologiyası ilə həyata keçirir.
Birinci mərhələdə mövcud infrastruktur təhlil edilir və hücumun əhatə dairəsi dəqiqləşdirilir. Daha sonra risk qiymətləndirməsi aparılır və texniki müdaxilə planı yaradılır. Zərərli proqramların aradan qaldırılması, avtorizasiyaya nəzarət və təhlükəsizlik boşluqlarının bağlanması addım-addım həyata keçirilir. Prosesin sonunda sistem nəzarətli şəkildə sınaqdan keçirilir və bütün əməliyyatlar aydın texniki hesabatda təqdim olunur.
Bu yanaşma ilə əsas fərq ondan ibarətdir ki, söhbət yalnız hücumu təmizləmək deyil; eyni zəifliyin yenidən baş verməsinin qarşısını alan davamlı təhlükəsizlik arxitekturasının yaradılmasıdır.
Əgər təşkilatınız ransomware, məlumatların pozulması və ya şübhəli sistem fəaliyyəti ilə üzləşirsə, sürətli və planlaşdırılmış Hadisəyə Cavab prosesi vacibdir. Düzgün müdaxilə məlumat itkisini və maliyyə zərərini minimuma endirir.
Ekspertiza Sahələri
Kibertəhlükəsizlik dünyasındakı ən aktual təhdidlərə qarşı biznesiniz üçün xüsusi olaraq hazırlanmış müdafiə mexanizmləri.
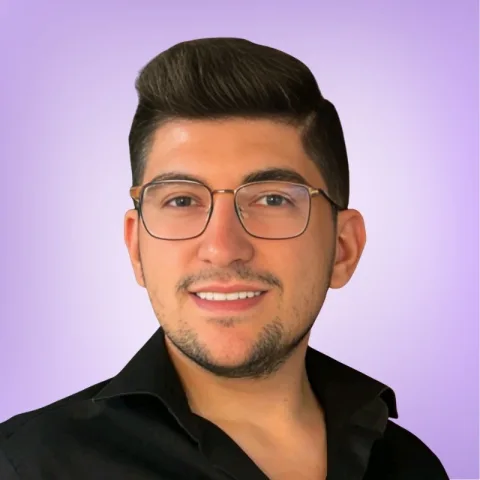
Fatih Yaşar
Kiber Təhlükəsizlik Mütəxəssisi
Ransomware Bərpası
Şifrələnmiş sistemlərdə sürətli analiz, izolyasiya və təhlükəsiz geri dönüş planlarını həyata keçiririk.
Şifrənin açılması
Müvafiq variantlarda biz şifrənin açılması və məlumat girişinin bərpası imkanlarını qiymətləndiririk.
Məlumatların Bərpası
Biz məhkəmə-tibbi metodlardan istifadə etməklə silinmiş və ya əlçatmaz kritik faylların bərpası prosesini həyata keçiririk.
Bulud Təhlükəsizliyi
Biz bulud arxitekturanızda şəxsiyyət, giriş və konfiqurasiya xətalarını azaldan nəzarətlər qururuq.
Şəbəkə Təhlükəsizliyi
Şəbəkənin seqmentasiyası, monitorinqi və qaydaların sərtləşdirilməsi ilə hücum səthini daraltırıq.
Proqram Təhlükəsizliyi
Biz veb və API səviyyəsində zəifliyin aşkarlanması, düzəldilməsi və təhlükəsiz inkişaf dəstəyi təqdim edirik.
Məlumat Təhlükəsizliyi
Təsnifat, şifrələmə və giriş siyasətləri ilə həssas məlumatların qorunmasını təmin edir.
Firewall Təhlükəsizliyi
Biz firewall qayda dəstlərini optimallaşdırmaqla icazəsiz girişin qarşısını effektiv şəkildə alırıq.
Sistemin yenidən qurulması
Tədbirdən sonra təmiz quraşdırma, təhlükəsiz konfiqurasiya və idarə olunan işə salma həyata keçiririk.
Strateji konsaltinq
Biz risklərin prioritetləşdirilməsini və quruma xas yol xəritəsi ilə davamlı təhlükəsizlik transformasiyasını planlaşdırırıq.
Tez-tez
soruşdu
Suallar
Suallarınıza burada cavab tapa bilərsiniz. Başqa sualınız var?
Mənimlə əlaqə saxlayın arrow_forward
01
Ransomware nədir?
expand_more
02
LockBit Ransomware nədir?
expand_more
03
Ransomware nədir?
expand_more
04
Ransomware virusları necə işləyir?
expand_more
05
Stop Ransomware nədir?
expand_more
06
Ransomware virusdurmu?
expand_more
07
Ransomware necə aradan qaldırılır?
expand_more
08
Ransomware-dən necə qurtula bilərəm?
expand_more
09
Ransomware hansı sistemləri hədəf alır?
expand_more
10
Kiber Təhlükəsizlik Mütəxəssisi kimdir?
expand_more
İndi kibertəhlükəsizlik təklifi alın
Təşkilatınız üçün ən uyğun təhlükəsizlik yanaşmasını birlikdə planlaşdıraq; Tək bir axınla təhlil, müdaxilə, təkmilləşdirmə və hesabat mərhələlərini idarə etməklə rəqəmsal aktivlərinizi davamlı şəkildə qorumağa icazə verin.