








EXPERIENCIA
15+
Años de experiencia en el campo.
Como experto en seguridad cibernética y desarrollador de software con más de 15 años de experiencia en Estambul, he apoyado a instituciones e individuos para que sus activos digitales sean más seguros, estables y manejables en más de 5000 proyectos.
Soy un experto en seguridad cibernética y desarrollador de software en Estambul con más de 15 años de experiencia. Hasta la fecha, he trabajado en más de 5000 proyectos para ayudar a instituciones e individuos a hacer que sus activos digitales sean más seguros, estables y manejables.
Mi área de especialización es; auditoría de seguridad cibernética, pentest, análisis y cierre de vulnerabilidades, eliminación de malware/virus, recuperación post-ataque (respuesta a incidentes) y planificación de infraestructura segura. Mi objetivo no es sólo resolver el problema, sino también establecer sistemas sostenibles que eviten que vuelva a ocurrir la misma vulnerabilidad.
EXPERIENCIA
15+
Años de experiencia en el campo.
PROYECTOS
5000+
trabajo completado
ACERCARSE
Seguridad permanente en lugar de solución temporal
Instalaciones de infraestructura medibles y auditables sin causar pérdida de rendimiento.
Mi metodología de trabajo es clara y medible: Preevaluación, Análisis de Riesgos, Planificación, Implementación, Pruebas y Reportes. Gracias a esta estructura, cada transacción es justificada, auditable y sostenible.
Aplico profundidad técnica, velocidad operativa y un enfoque de seguridad sostenible para aumentar la resiliencia cibernética en infraestructuras corporativas e individuales.
Creo una hoja de ruta de seguridad medible y aplicable que se centra en el perfil de riesgo de la institución.
Creo un plan de remediación auditable priorizando el impacto de las vulnerabilidades en el negocio.
Verifico vulnerabilidades con escenarios de ataque reales y proporciono informes evidenciados y sugerencias de corrección.
Con el análisis de causa raíz, implemento acciones que previenen no solo la vulnerabilidad sino también la recurrencia de la vulnerabilidad.
Aíslo y limpio los sistemas infectados y garantizo el funcionamiento seguro de la operación.
Proporciono protección de extremo a extremo con segmentación, control de acceso, cifrado y optimización de reglas.
Reduzco la superficie de ataque fortaleciendo la IAM en la nube, la configuración y la visibilidad de los registros.
Después del ataque, realizo una implementación segura con instalación limpia, pruebas de refuerzo y verificación.
Diseño un modelo de seguridad sustentable que sea compatible con los objetivos de crecimiento de la organización y mantenga el desempeño.
Los procesos de productización se llevaron a cabo con el objetivo de la iniciativa de contribuir a la visión de seguridad cibernética nacional y nacional de Türkiye, con tecnologías de defensa y un enfoque de seguridad sostenible.
El plan de lanzamiento para 2026 de Kalkhan Antivirus y la familia de productos de aplicaciones móviles se ha incluido en la hoja de ruta corporativa.
Cuando se completen los procesos de desarrollo, verificación y pruebas de seguridad, las soluciones estarán listas para su uso y se lanzarán de forma controlada.
Departamento de Tecnología del Metal
experto en seguridad cibernética
Capacitación en conocimientos de software
Capacitación en conocimientos de software
Para mí, la ciberseguridad no se trata sólo de instalar un firewall o implementar una herramienta singular; Es una disciplina estratégica que gestiona conjuntamente la continuidad del negocio, la integridad de los datos y el control de acceso. Analiza los riesgos según modelo de amenaza, nivel de criticidad de los activos y posible coeficiente de impacto; Aplico medidas técnicas por capas de acuerdo con esta priorización. En lugar de soluciones temporales, establezco un estándar de seguridad sostenible con mejoras arquitectónicas permanentes, estructura de registros rastreable y pruebas de verificación periódicas. Mi objetivo no es sólo detener el ataque, sino crear una madurez defensiva mensurable que prevenga sistemáticamente la recurrencia de la misma vulnerabilidad.
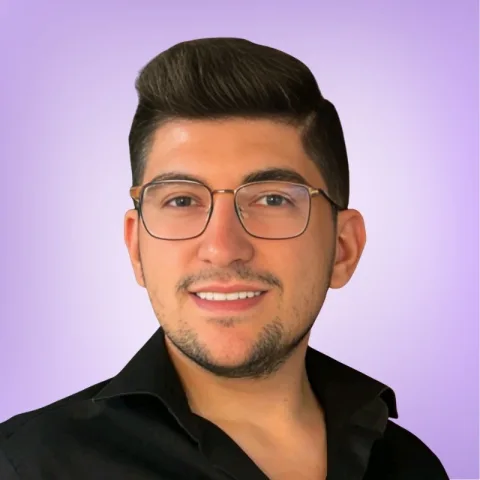
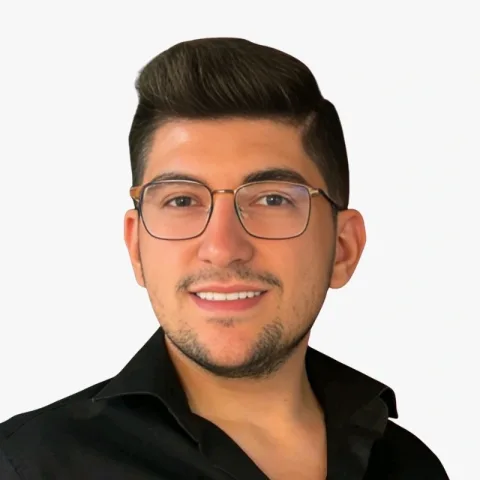
Fatih Yaşar
Experto en seguridad cibernética