







Dienstleistungen

Fatih Yaşar bietet End-to-End-Cybersicherheitsdienste an, von der technischen Prüfung bis zur Reaktion auf Vorfälle, um die Sicherheitsreife von Institutionen zu erhöhen. Jeder Leistungsbereich wird entsprechend dem aktuellen Risikoniveau priorisiert und durch einen umsetzbaren Verbesserungsplan unterstützt.

Meine Cyber-Sicherheitslösungen

Bei Cybersicherheitsdiensten geht es nicht nur um technische Eingriffe, die zum Zeitpunkt eines Angriffs ins Spiel kommen; Institution Geschäftskontinuität, Datenintegrität, Markenreputation und betriebliche Effizienz Es handelt sich um ein ganzheitliches Managementmodell, das gleichzeitig schützt. Der von Fatih Yaşar angebotene Serviceansatz deckt zunächst den tatsächlichen Zustand der bestehenden Infrastruktur auf, misst dann die Auswirkungen von Bedrohungen und erstellt einen praktikablen Fahrplan zur Risikominderung in der Reihenfolge ihrer Priorität. In diesem Modell geht es darum, wiederkehrende Schwachstellen systematisch zu beseitigen, indem man über den kurzfristigen Problemlösungsreflex hinausgeht. Während Netzwerk-, Anwendungs-, Daten- und Zugriffskontrolle gemeinsam auf der technischen Ebene abgewickelt werden; Auf der Prozessebene läuft der Überwachungs-, Interventions-, Berichts- und kontinuierliche Verbesserungszyklus ununterbrochen ab.

Das Leistungsportfolio ist darauf ausgelegt, diesen ganzheitlichen Rahmen zu unterstützen. Ransomware-Wiederherstellung Bei diesem Service wird die Ausbreitung des Angriffs gestoppt, betroffene Systeme isoliert und ein sicherer Rückführungsplan erstellt. Während des Entschlüsselungsprozesses wird eine entsprechende Variantenanalyse durchgeführt und der Datenzugriff in technisch möglichen Szenarien wiederhergestellt. Datenwiederherstellung Der Dienst implementiert kontrollierte Wiederherstellungsschritte mithilfe forensischer Methoden für verlorene oder unzugängliche Dateien. Cloud Security trägt dazu bei, Fehlkonfigurations- und Autorisierungsrisiken zu reduzieren. Netzwerksicherheit mit Segmentierung und Regelhärtung Angriffsfläche konzentriert sich auf die Eingrenzung. Anwendungssicherheit und Datensicherheit stärken den Schutz auf der Code-, API- und sensiblen Informationsebene. Firewall-Sicherheit, Systemneuinstallation und strategische Beratungsleistungen runden das letzte Glied ab, das den Betrieb dauerhaft sicher macht.

Der Arbeitsablauf ist in allen Diensten Standard, lässt sich jedoch entsprechend den Prioritäten der Institution flexibel gestalten: vorläufige Bewertung, technische Entdeckung, Risikoanalyse, ANWENDUNG, Verifizierungstest und Berichterstattung. Dank dieser Vorgehensweise wird transparent sichtbar, welche Lücke warum kritisch ist, welcher Schritt was verbessert und wie die nächsten Maßnahmen geplant werden. Bei Vorfällen, die ein Eingreifen erfordern, hat Geschwindigkeit oberste Priorität. Geschwindigkeit wird jedoch nicht in einer Weise eingesetzt, die die Integrität der Beweise oder die Systemkonsistenz untergräbt. Vor allem geplante Fortschritte ransomware und reduziert sowohl finanzielle Verluste als auch Betriebsunterbrechungen im Falle einer Datenschutzverletzung. Die Ergebnisse bleiben nicht nur als technische Liste übrig; Es werden messbare Kennzahlen dargestellt, die den Geschäftsbereichen die Entscheidungsfindung erleichtern.

Ziel der angebotenen Cyber-Sicherheitsdienstleistungen ist es daher, sicherzustellen, dass Institutionen nicht nur den Bedrohungen von heute begegnen, sondern auch eine Sicherheitsreife erreichen, die für die Angriffsszenarien von morgen gerüstet ist. Regelmäßige Kontrollmechanismen, aktuell BedrohungsinformationenIn Kombination mit der Überprüfung von Zugriffsrichtlinien und sicheren Konfigurationsstandards wird die Infrastruktur widerstandsfähiger. Zu dieser Langlebigkeit gehört nicht nur die technische Sicherheit, sondern auch die Nachvollziehbarkeit in Auditprozessen, ein erhöhtes Kundenvertrauen usw betriebliche Nachhaltigkeit bedeutet. Das Servicemodell von Fatih Yaşar basiert auf einer reaktiven Interventionsebene, unabhängig von der Größe der Institution. proaktiver Schutz beschleunigt den Übergang zum Level; So können Risiken gemanagt, Systeme überprüft und Wachstumspläne auf sicherem Boden gehalten werden.

Darüber hinaus bezieht das Servicemodell nicht nur die technischen Teams, sondern auch die Managementebene ständig mit ein. Dank regelmäßiger Statusbesprechungen, kurzen Risikozusammenfassungsberichten und Maßnahmenverfolgungsdiagrammen Sicherheitsinvestitionen messbar KPI mit Werten verknüpft. Dieser Ansatz positioniert Sicherheit als Leistungsebene, die den Geschäftswert schützt, und nicht als Kostenstelle. Also innerhalb der Institution Sicherheitsbewusstsein erhöht sich, die Entscheidungsgeschwindigkeit erhöht sich und die Vorbereitung auf kritische Ereignisse wird nachhaltig gestärkt.
Dienstleistungen, die ich anbiete

Speziell für Ihr Unternehmen konzipierte Abwehrmechanismen gegen aktuelle Bedrohungen in der Welt der Cybersicherheit.

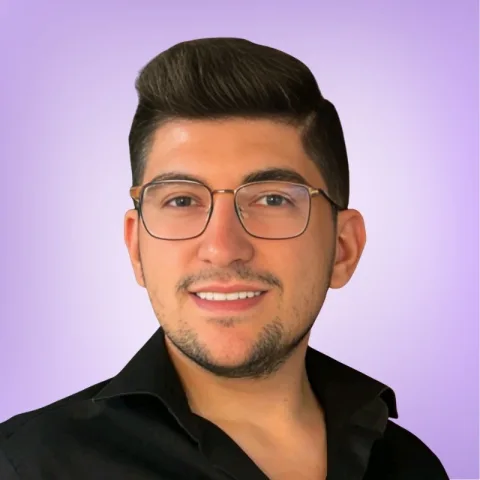
Fatih Yaşar-Porträt

Fatih Yaşar

Cyber-Sicherheitsexperte

Alle Dienstleistungen arrow_downward

Fatih Yaşar und Service-Ansatz

Fatih Yaşar betrachtet Cybersicherheitsdienste nicht nur als technische Aufgabenliste, sondern als ein Resilienzprogramm, das mit den Geschäftszielen der Institution vereinbar ist. Bei diesem Ansatz ist jeder Dienst; Es wird unter Berücksichtigung der vorhandenen Infrastruktur, der Humanressourcen, der Betriebsintensität und der Branchenanforderungen individuell angepasst. Die Priorität besteht darin, ein klares Kontrollmodell zu etablieren, das die kritischsten Vermögenswerte der Organisation schützt. Daher wird im ersten Schritt des Serviceprozesses die Umgebung analysiert, das Risikoniveau gemessen und Maßnahmen festgelegt, die schnelle Erfolge bringen.

In der Umsetzungsphase werden technische Tiefe und betriebliche Realität gemeinsam gemanagt. Das bedeutet, dass empfohlene Sicherheitskontrollen nicht nur auf theoretische Genauigkeit beschränkt sind; Es wird in einem Live-System auf eine Weise bereitgestellt, die nachhaltig, überprüfbar und für Teams anwendbar ist. Im Arbeitsmodell von Fatih Yaşar ist die Berichterstattung kein wichtiger Abschlussschritt, sondern ein strategisches Instrument, das die Qualität der Entscheidungsfindung steigert. So können Institute nicht nur konkret erkennen, welche Lücke geschlossen wurde, sondern auch, welches Risiko in welchem ​​Umfang reduziert wurde.

Langfristig geht es darum, statt einmaliger Eingriffe eine ausgereifte Sicherheitskultur zu schaffen. Die Servicekontinuität wird durch regelmäßige Verifizierungstests, Regelaktualisierungen und Behebungspläne nach einem Vorfall gewährleistet. Dadurch entsteht die Institution aus einer Struktur, die reaktiv auf Bedrohungen reagiert; Es geht um eine Sicherheitsarchitektur, die proaktiv und messbar ist und das Wachstum unterstützt. Diese Transformation ist der Kern des von Fatih Yaşar angebotenen Servicewerts: weniger Unterbrechungen, höheres Vertrauen und stärkere digitale Kontinuität.

Aus diesem Grund steht bei den mit Fatih Yaşar durchgeführten Dienstleistungen neben der technischen Umsetzung auch die Kommunikationsdisziplin im Vordergrund. Während des gesamten Prozesses werden klare Statusaktualisierungen ausgetauscht, Implementierungsprioritäten werden gemeinsam festgelegt und die geschäftlichen Auswirkungen jedes Schritts werden klar berichtet. Mit diesem Modell erreichen Institutionen eine nachhaltige Unternehmensstruktur, die nicht nur gegenüber externen Bedrohungen, sondern auch gegenüber internen Prozessfehlern widerstandsfähiger und überprüfbarer ist.

?

Häufig
fragte
Fragen

Nachfolgend finden Sie die am häufigsten gestellten Fragen zu unseren Leistungen. Wenn Sie eine spezifische Frage zu Ihrem Projekt haben, können Sie mich direkt kontaktieren.

Kontaktieren Sie mich arrow_forward
01 Was ist Ransomware-Wiederherstellung?
expand_more
Bei der Ransomware-Wiederherstellung geht es darum, das Ausmaß des Vorfalls zu ermitteln, die Ausbreitung zu isolieren und einen sicheren Fallback-Plan zu erstellen, ohne den Betrieb verschlüsselter Systeme vollständig zu unterbrechen. Bei diesem Dienst werden nicht nur Dateizugriffe, sondern auch laterale Bewegungen im Netzwerk, betroffene Benutzerrechte und die Backup-Integrität gemeinsam analysiert. Technisch gesehen besteht das Ziel darin, die Grundursache des Angriffs aufzudecken, das Risiko eines erneuten Auftretens zu verringern und die Geschäftskontinuität der Organisation auf kontrollierte Weise wiederherzustellen und gleichzeitig die Integrität der Beweise zu wahren.
02 Was ist Entschlüsselung?
expand_more
Unter Entschlüsselung versteht man den Versuch, Daten wieder zugänglich zu machen, indem bestehende Schlüssel, Schwachstellen oder bekannte Algorithmusverhalten bestimmter Ransomware-Varianten ausgenutzt werden. Der erste Schritt in diesem Prozess besteht darin, die Klassifizierung der Malware-Familie und die verwendete Verschlüsselungsmethode zu überprüfen. Anschließend wird die Datenkonsistenz durch Testen sicherer Kopien getestet. Der Entschlüsselungsdienst der Enterprise-Klasse reduziert das Risiko eines dauerhaften Datenverlusts aufgrund falscher Eingriffe und macht den Wiederherstellungsprozess mit technischen Beweisen beherrschbar.
03 Was ist Datenwiederherstellung?
expand_more
Bei der Datenwiederherstellung handelt es sich um den Prozess der Wiederherstellung gelöschter, beschädigter oder unzugänglicher digitaler Daten mithilfe forensischer und technischer Methoden. Die Wiederherstellungswahrscheinlichkeit wird berechnet, indem die Festplattenstruktur, die Dateisystemintegrität, die Partitionstabelle und die Protokolldatensätze gemeinsam untersucht werden. In Unternehmensumgebungen wird dieser Dienst nicht nur zur Wiederherstellung von Dateien eingesetzt, sondern auch zur Ermittlung der Ursache von Datenverlusten und zur Planung technischer Maßnahmen, um ein erneutes Auftreten zu verhindern. Dadurch werden betriebliche Ausfallzeiten reduziert und kritische Informationsressourcen geschützt.
04 Was ist Cloud-Sicherheit?
expand_more
Cloud Security ist ein kontinuierliches Schutzmodell, das Identitätsmanagement, Zugriffskontrolle, Datenverschlüsselung, Protokollüberwachung und Fehlkonfigurationskontrollen in IaaS-, PaaS- und SaaS-Umgebungen umfasst. Technisch gesehen sind die kritischsten Risiken Überprovisionierung, offene Speicherbereiche und unzureichende Netzwerksegmentierung. Bei diesem Dienst werden Cloud-Ressourcen inventarisiert, riskante Berechtigungen eingeschränkt und Sicherheitsrichtlinien automatisiert angewendet. Dadurch macht das Unternehmen seine skalierbare Cloud-Architektur kontrollierbarer und widerstandsfähiger gegen Angriffe, ohne dass es zu Leistungseinbußen kommt.
05 Was ist Netzwerksicherheit?
expand_more
Unter Netzwerksicherheit versteht man eine Reihe von Kontrollen, die den internen und externen Datenverkehr vor den Risiken unbefugten Zugriffs, horizontaler Ausbreitung und Dienstunterbrechung schützen. Segmentierung, ACL-Richtlinien, sicheres Routing, IDS/IPS-Überwachung und anomale Verkehrsanalyse sind die Grundkomponenten dieses Dienstes. Beim professionellen Netzwerksicherheitsansatz wird nicht nur die gerätebasierte Regelerstellung entworfen, sondern auch eine Sicherheitsarchitektur, die mit den Zugriffsanforderungen von Geschäftsbereichen kompatibel ist. Dadurch wird die Angriffsfläche verkleinert, die Sichtbarkeit erhöht und die Reaktionszeit bei Vorfällen deutlich verkürzt.
06 Was ist Anwendungssicherheit?
expand_more
Anwendungssicherheit ist ein technischer und prozessbasierter Sicherheitsbereich, der darauf abzielt, Schwachstellen zu verhindern, die während des gesamten Lebenszyklus in der Web-, Mobil- und API-Ebene auftreten können. Codeüberprüfung, dynamisches Testen (DAST), statische Analyse (SAST), Authentifizierungsprüfungen und sichere Entwicklungspraktiken werden gemeinsam bewertet. Das wichtigste Ergebnis dieses Dienstes ist der Verbesserungsplan, der nach geschäftlichen Auswirkungen priorisiert ist, und nicht nur die Schwachstellenliste. So integrieren Produktentwicklungsteams Sicherheit in ihre Prozesse, ohne an Geschwindigkeit zu verlieren, und die Risikointensität in der Produktionsumgebung wird reduziert.
07 Was ist Datensicherheit?
expand_more
Datensicherheit ist die Kombination von Richtlinien und technischen Kontrollen, die den Schutz von Informationen gemäß den Grundsätzen der Vertraulichkeit, Integrität und Zugänglichkeit gewährleisten. Datenklassifizierung, Schlüsselverwaltung, Verschlüsselungsstandards, Backup-Sicherheit und Zugriffskontrolle sind die Eckpfeiler dieses Bereichs. Der Datensicherheitsdienst auf Unternehmensebene verwaltet die Einhaltung gesetzlicher Vorschriften und das Betriebsvertrauen auf einer Achse. Wenn das richtige Modell etabliert wird, insbesondere in Umgebungen, die persönliche Daten, Finanzunterlagen und geistiges Eigentum enthalten, verringert sich das Risiko von Verstößen und Prüfungsprozesse werden nachhaltiger.
08 Was ist Firewall-Sicherheit?
expand_more
Unter Firewall-Sicherheit versteht man die Gestaltung und Verwaltung der Verteidigungsschicht, die unbefugten Zugriff und böswillige Kommunikation verhindert, indem sie den Netzwerkverkehr auf Richtlinienbasis filtert. Bei einem effektiven Firewall-Dienst geht es nicht nur um das Hinzufügen von Regeln; Regelbereinigung, Schließen unnötiger Berechtigungen, Protokollkorrelation und Leistungsoptimierung werden gemeinsam durchgeführt. Auf diese Weise wird das Sicherheitsniveau erhöht und die Netzwerkverzögerung unter Kontrolle gehalten. Die regelmäßige Firewall-Überwachung in Unternehmensumgebungen ist einer der wichtigsten nachhaltigen Sicherheitsmaßnahmen, die die Angriffsfläche verringern.
09 Was ist eine Systemneuinstallation?
expand_more
Bei der Systemneuinstallation handelt es sich um den Prozess der Reaktivierung der Infrastruktur mit einer sauberen, sicheren und verifizierten Struktur nach einem Angriff oder einer kritischen Störung. Dieser Service geht über den Formatierungsansatz hinaus; Sichere Image-Nutzung, Härtungsrichtlinien, aktuelles Patch-Management und Neugestaltung der Zugriffsrechte werden umgesetzt. Anschließend werden Workloads kontrolliert verschoben und Funktionstests durchgeführt. Aus Unternehmenssicht besteht das Ziel nicht nur darin, das System zu betreiben, sondern eine dauerhafte Grundlage zu schaffen, die verhindert, dass dieselbe Schwachstelle erneut auftritt.
10 Was ist strategische Beratung?
expand_more
Bei der strategischen Beratung handelt es sich um eine Dienstleistung zur Planung von Ressourcen-, Prozess- und Technologieinvestitionen in der richtigen Reihenfolge, indem die Sicherheitsziele der Organisation mit ihren Geschäftszielen in Einklang gebracht werden. In diesem Zusammenhang werden das Bedrohungsmodell, die Budgetprioritäten, die Kontrollanforderungen und die operative Kapazität gemeinsam bewertet. Technische Vorschläge werden in Roadmaps umgewandelt, die Entscheidungsträger umsetzen können. Der größte Beitrag der strategischen Beratung besteht darin, dass sie verteilte Sicherheitsaktivitäten in einem messbaren Programm verknüpft. Damit verlässt die Institution den kurzfristigen Notfallreaktionszyklus und erreicht mittel- und langfristig systematisch eine nachhaltige Sicherheitsreife.

Benötigen Sie Unterstützung bei Dienstleistungen?

Lassen Sie uns gemeinsam das für Ihr Unternehmen geeignete Sicherheitsdienstmodell ermitteln. Lassen Sie uns Risiken messbar reduzieren, indem wir Analyse-, Implementierungs-, Test- und Berichtsschritte mit einem einzigen Plan verwalten. Ich biete eine schnelle technische Bewertung und einen klaren Fahrplan entsprechend Ihren Bedürfnissen.